
Azure · Segurança · Key Vault
Cómo sustituir una clave HSM utilizada por un recurso en Azure
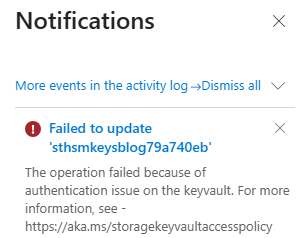
Preparé una Storage Account con una customer-managed key (CMK) en Azure Key Vault Managed HSM para probar el cambio a otra clave. En Azure Portal, seleccioné chave-nova, hice clic en Save y recibí el error “The operation failed because of authentication issue on the keyvault”.
La URI parecía correcta, así que fui a revisar el Local RBAC de las dos claves. Las capturas muestran lo que encontré y cómo concluí el cambio. Al final, dejé los comandos de la Azure CLI. Esta prueba es un cambio de clave, no la creación de una nueva versión de la clave actual.
Entorno usado en este ejemplo
Preparé el laboratorio en la región East US. Estos fueron los recursos usados.
| Recurso | Nombre en el laboratorio |
|---|---|
| Resource Group | rg-hsm-key-swap-blog |
| Managed HSM | hsmkeysblog79a740eb |
| Storage Account | sthsmkeysblog79a740eb |
| Clave en uso | chave-atual |
| Clave de destino | chave-nova |
La Storage Account usa una Managed Identity system-assigned. Comencé con chave-atual; chave-nova ya existía en el mismo Managed HSM, pero aún no tenía un role assignment para esa identidad. Creé el container exemplo-troca y el blob antes-da-troca.txt para probar la lectura y escritura con CMK activa.
El cambio en el Azure Portal
El error en el primer intento
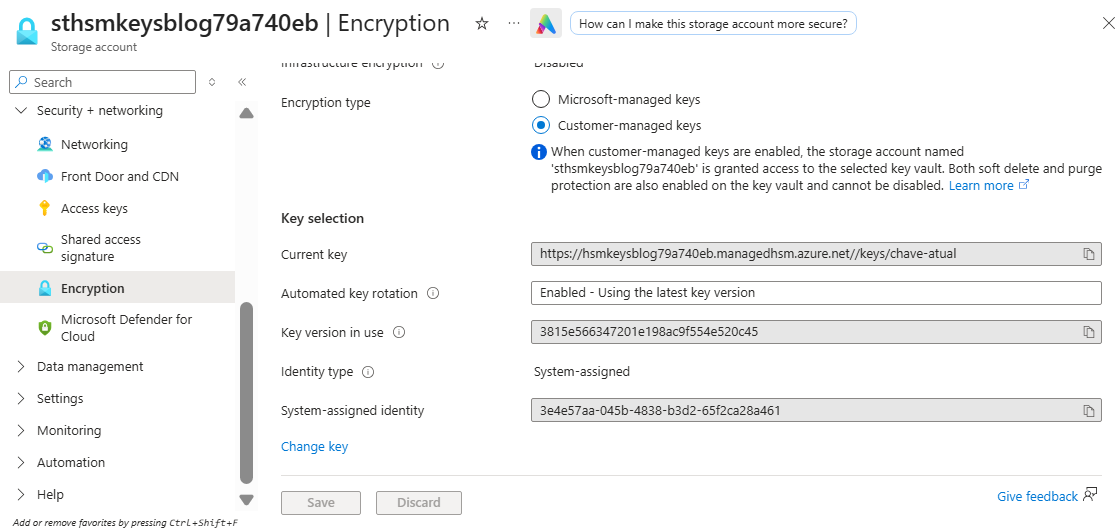
En Security + networking > Encryption, la Storage Account apuntaba a chave-atual en Current key y usaba la identidad System-assigned.
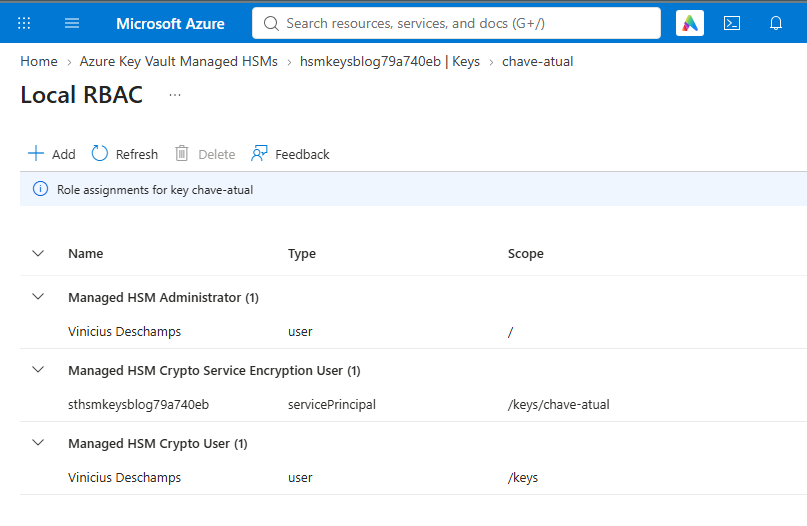
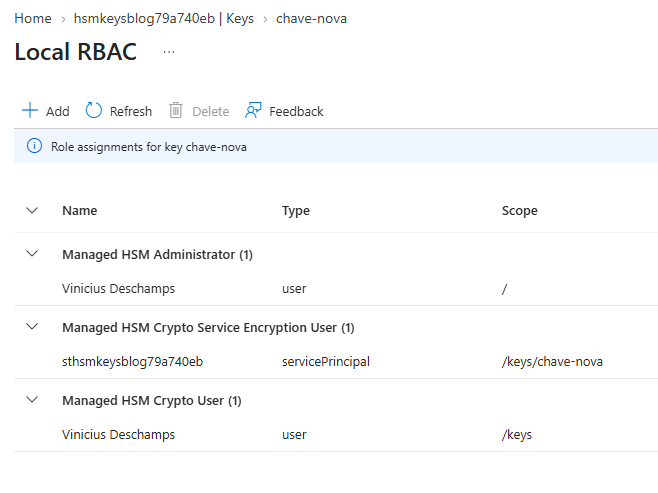
En el Local RBAC de chave-atual, la Managed Identity ya tenía el rol Managed HSM Crypto Service Encryption User en el scope /keys/chave-atual.
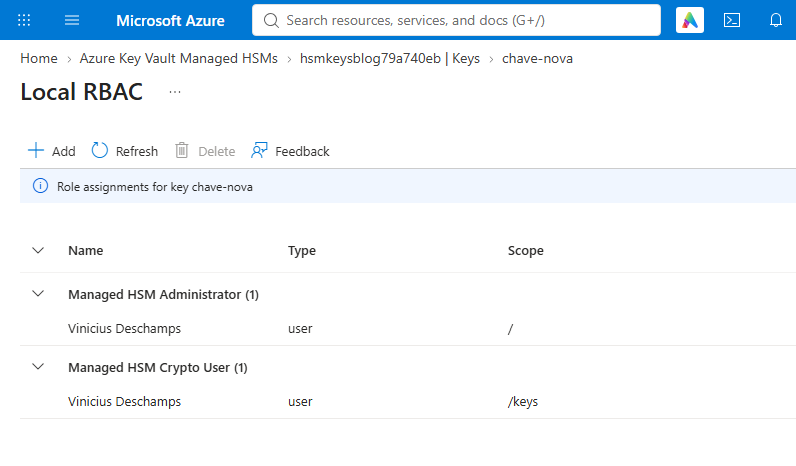
Ya en chave-nova, la Managed Identity no aparecía en el Local RBAC.
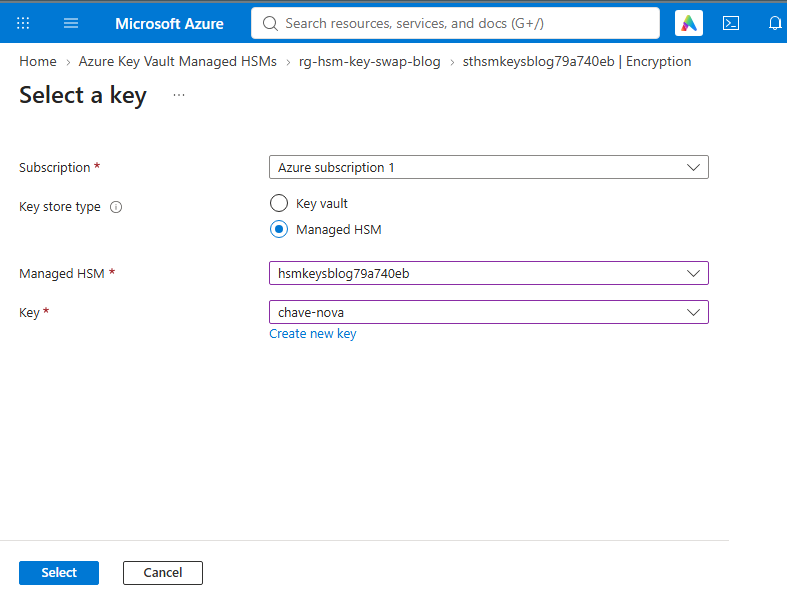
Volví a la Storage Account, seleccioné Change key, Managed HSM y chave-nova.
Antes de guardar, la pantalla mostraba la clave nueva y la misma Managed Identity.
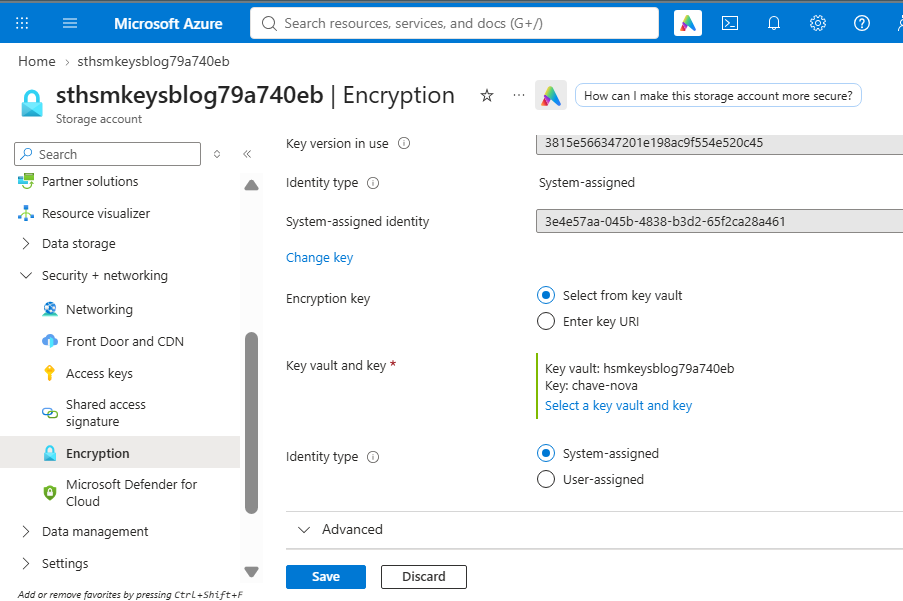
Al guardar, apareció el error de autenticación. El mensaje no señalaba la clave responsable, pero el Local RBAC de chave-nova mostraba que faltaba el role assignment.
El detalle clave
Podía editar la Storage Account en Azure Portal, pero quien necesitaba acceso a la clave era la Managed Identity de la Storage Account. Ya tenía el rol en chave-atual y necesitaba la mismo rol en chave-nova antes del cambio. El acceso a la clave antigua se mantuvo activo durante todo el proceso.
La documentación de Azure Storage con Managed HSM indica el rol Managed HSM Crypto Service Encryption User para esta Managed Identity, preferiblemente en el scope de la clave.
El ajuste en el Local RBAC
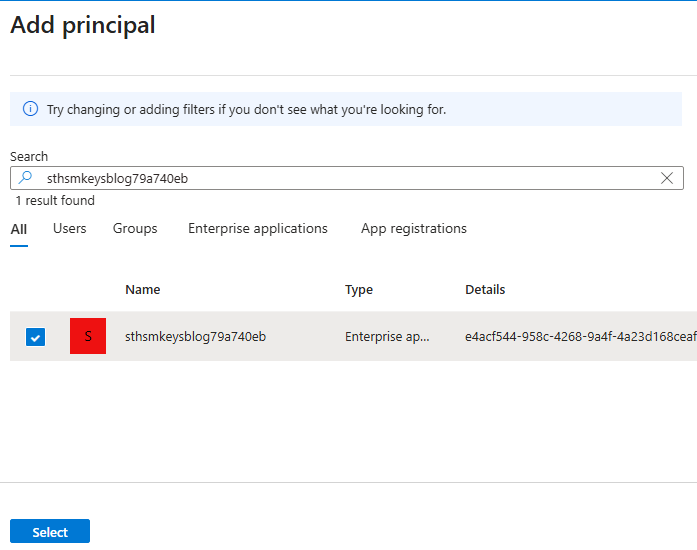
En chave-nova, abrí Local RBAC > Add y seleccioné la Managed Identity de la Storage Account. En el Portal, aparece como una aplicación empresarial con el nombre de la cuenta.
Elegí Managed HSM Crypto Service Encryption User en el scope /keys/chave-nova.
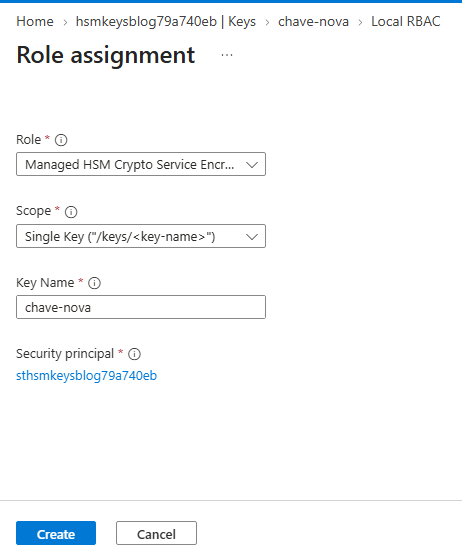
Azure Portal confirmó el role assignment.
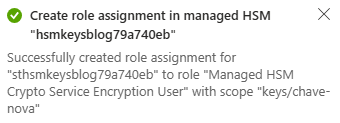
Al volver al Local RBAC, la Managed Identity ya aparecía en la clave nueva.
Guardar el cambio de nuevo
Guardé nuevamente la modificación en la Storage Account. Esta vez, el Portal confirmó la actualización.
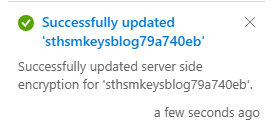
En Encryption, Current key pasó a apuntar a chave-nova. Azure CLI también devolvió chave-nova en el campo keyName. Mantuve el rol de la Managed Identity en las dos claves mientras validaba la Storage Account.
Antes de repetir en su entorno
Antes de ejecutar los comandos, verifique estos cuatro puntos.
- Confirme el principal ID de la Managed Identity utilizada por la Storage Account para CMK.
- Anote el nombre de la clave actual y del Managed HSM donde está.
- Identifique la clave nueva y el Managed HSM de destino. Verifique si está habilitada.
- Verifique en el Local RBAC los role assignments de esa Managed Identity en las dos claves.
La misma sustitución con Azure CLI
En PowerShell, use los comandos abajo con una Storage Account que ya tenga Managed Identity system-assigned. Reemplace los valores entre < y > por los de su entorno. Comience verificando la identidad y la clave en uso.
az login
az account set --subscription "<id-da-assinatura>"

$rg = "<grupo-de-recursos>"
$storage = "<conta-de-armazenamento>"
$hsmAntigo = "<managed-hsm-atual>"
$chaveAntiga = "<nome-da-chave-atual>"
$hsmNovo = "<managed-hsm-destino>"
$chaveNova = "<nome-da-chave-nova>"

az storage account show --name $storage --resource-group $rg --query "{identity:identity,encryption:encryption}" --output jsonc
$principalId = az storage account show --name $storage --resource-group $rg --query "identity.principalId" --output tsv
$principalId
Verifique las dos claves y los role assignments de la Managed Identity. Un role assignment en el scope /keys o / también puede dar acceso, incluso sin uno específico para la clave.
az keyvault key show --hsm-name $hsmAntigo --name $chaveAntiga --query "{id:key.kid,enabled:attributes.enabled}" --output jsonc
az keyvault key show --hsm-name $hsmNovo --name $chaveNova --query "{id:key.kid,enabled:attributes.enabled}" --output jsonc

az keyvault role assignment list --hsm-name $hsmAntigo --assignee-object-id $principalId --scope "/keys/$chaveAntiga" --output table
az keyvault role assignment list --hsm-name $hsmNovo --assignee-object-id $principalId --scope "/keys/$chaveNova" --output table
Cree el role assignment solo para la clave que aún no tenga el rol. Incluí ambos comandos porque las claves pueden estar en HSMs distintos; en mi prueba, el role assignment de chave-atual ya existía y solo necesité crear el de chave-nova.
az keyvault role assignment create --hsm-name $hsmAntigo --role "Managed HSM Crypto Service Encryption User" --assignee-object-id $principalId --scope "/keys/$chaveAntiga"
az keyvault role assignment create --hsm-name $hsmNovo --role "Managed HSM Crypto Service Encryption User" --assignee-object-id $principalId --scope "/keys/$chaveNova"
Con el acceso listo, obtenga la URI del Managed HSM de destino y actualice la Storage Account. Sin --encryption-key-version, Azure Storage puede usar versiones futuras de la nueva clave automáticamente.
$hsmNovoUri = az keyvault show --hsm-name $hsmNovo --query "properties.hsmUri" --output tsv
$hsmNovoUri

az storage account update --name $storage --resource-group $rg --encryption-key-source Microsoft.Keyvault --encryption-key-vault $hsmNovoUri --encryption-key-name $chaveNova
Por último, verifique la clave configurada. Después, pruebe una lectura o escritura en la Storage Account.
az storage account show --name $storage --resource-group $rg --query "encryption" --output jsonc
Mantenga la clave antigua habilitada y el acceso de la Managed Identity hasta completar la validación. La documentación de CMK en Azure Storage muestra el impacto de perder acceso a la clave usada por el servicio.